Investigaciones de ciberseguridad revelan que el Perú encabeza la concentración regional en detecciones de infostealers, exponiendo datos de instituciones y ciudadanos.
La falta de actualización en sistemas y la acumulación de vulnerabilidades no corregidas amenazan con provocar interrupciones operativas y un «apagón digital» en sectores clave.
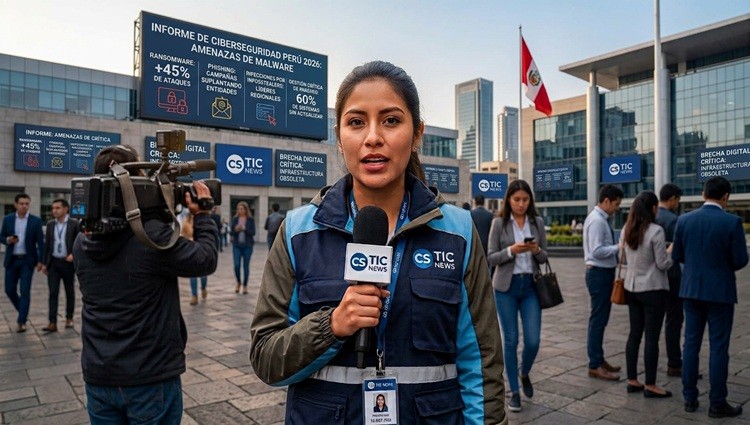
Informes sectoriales y análisis de inteligencia de amenazas presentados hoy revelan un panorama crítico para la infraestructura digital del Perú. La combinación de una elevada tasa de infecciones por malware especializado y un rezago estructural en la actualización de sistemas tecnológicos está posicionando al país como uno de los blancos más vulnerables y atacados de América Latina.
Infecciones Masivas por Infostealers
De acuerdo con los recientes reportes de firmas especializadas en ciberseguridad, el Perú registra un incremento alarmante en la presencia de malware de la familia infostealer (destacando cepas como Win/PSW.Amatera). Este tipo de código malicioso está diseñado específicamente para extraer credenciales guardadas en navegadores, claves bancarias, tokens de sesión y accesos corporativos. La captura masiva de estos datos alimenta mercados ilegales de la dark web, facilitando intromisiones no autorizadas a redes gubernamentales y privadas.
El Riesgo de un «Apagón Digital» por Obsolescencia
El estudio subraya que el mayor desafío para la resiliencia nacional reside en la brecha de actualización tecnológica. Una porción significativa de las plataformas informáticas en entidades clave opera con softwares descontinuados, servidores sin parches de seguridad aplicados y protocolos de red obsoletos. Esta «deuda técnica» expone al país al riesgo inminente de interrupciones sistémicas e interrupción de servicios esenciales.
Exhortación de CS TIC NEWS y Recomendaciones Prioritarias
Frente a este escenario, CS TIC NEWS insta a los directores de tecnología (CTOs) y responsables de ciberseguridad (CISOs) de los sectores público y privado a implementar medidas de contención inmediata:
Gestión e inventario crítico de parches: Auditary aplicar de manera urgente las actualizaciones de seguridad en todos los sistemas operativos, servicios expuestos a internet y dispositivos de red.
Protección avanzada de endpoints (EDR/XDR): Desplegar soluciones de detección y respuesta en tiempo real para bloquear herramientas de exfiltración de credenciales (infostealers).
Higiene de credenciales y gestión de identidades: Forzar el cambio de contraseñas comprometidas e implementar autenticación multifactor (MFA) obligatoria en todos los puntos de acceso a la red corporativa.
Planes de continuidad de negocio (BCP): Revisar y poner a prueba los protocolos de respaldo y recuperación ante desastres para mitigar el impacto de eventuales caídas masivas del servicio.
Sobre CS TIC NEWS
CS TIC NEWS (cstictv.com) es el medio digital especializado en periodismo tecnológico, ciberseguridad, infraestructura TI y análisis de transformación digital en la región.
Redacción CS TIC NEWS
CONTACTO DE PRENSA
Responsable de Comunicaciones: Víctor Martínez
Cargo: Creador de Contenidos / Relaciones con Medios
Medio de Comunicación: Portal CS TIC NEWS
Correo Electrónico: [email protected]
Teléfono / WhatsApp: +51 960 433 115
Sitio Web Oficial: www.cstictv.com